

Lunedì mattina, 7.30. Il primo che arriva accende il computer e trova una schermata che non ha mai visto. I file del gestionale ci sono ancora, ma hanno tutti un’estensione strana e non si aprono. Il server di produzione non risponde. Sulla stampante di reparto, durante la notte, sono uscite decine di copie dello stesso foglio: le istruzioni per pagare. Alle 9 il telefono comincia a squillare, perché i clienti aspettano le conferme d’ordine. Alle 11 qualcuno pronuncia per la prima volta la parola backup e nessuno sa dire con certezza quando sia stato verificato l’ultima volta.
Non è una dinamica costruita per suscitare allarme, ma quanto accaduto, con modalità diverse, in 166 attacchi ransomware registrati in Italia in un anno.
I numeri, senza attenuanti
I dati più recenti sull’Italia, relativi al 2025 e pubblicati quest’anno, descrivono una situazione che lascia poco spazio a interpretazioni ottimistiche. Sono stati registrati 507 incidenti gravi, con un aumento del 42% rispetto all’anno precedente. Di questi, 166 erano attacchi ransomware, il 14% in più. Il nostro Paese, pur rappresentando una quota ben più ridotta dell’economia mondiale, concentra da solo il 9,6% degli attacchi gravi censiti a livello globale.
La distribuzione per settore aggiunge altri elementi. Pubblica amministrazione e difesa guidano la classifica con il 38% degli incidenti nella prima metà dell’anno, seguite da trasporti e logistica con il 17% e dal manifatturiero con il 13%. A livello mondiale, il settore che registra la crescita più rapida è la sanità, con un aumento del 19%.
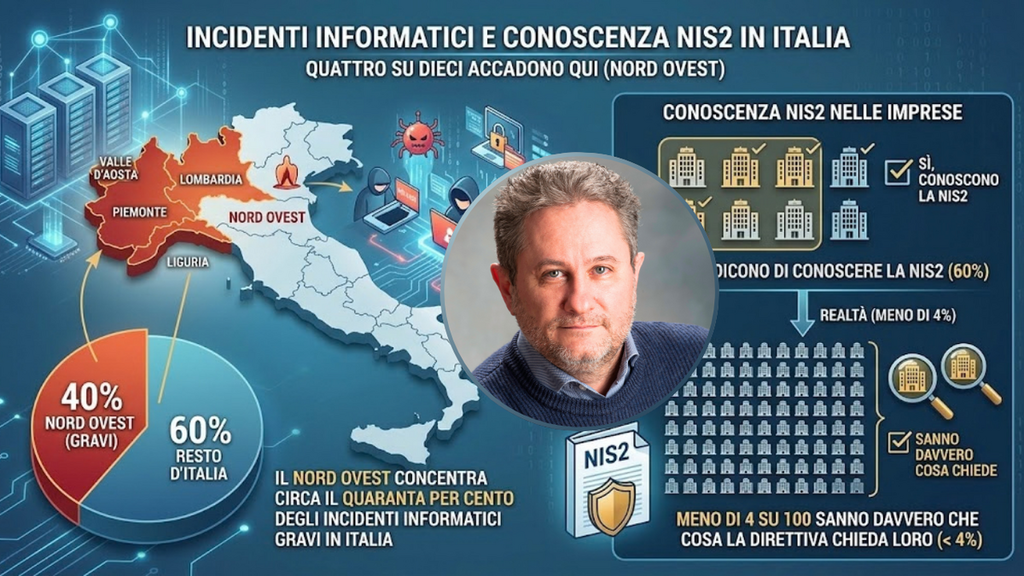
Il dato più rilevante per il nostro territorio è però quello geografico. Circa 4 incidenti su 10 si concentrano nel Nord Ovest, con la sola Lombardia che rappresenta oltre il 30% dei casi nazionali. Una distribuzione legata alle caratteristiche economiche e produttive dell’area.
Perché proprio in quest'area?
La spiegazione più immediata è anche la più fondata: nel Nord Ovest si concentra una parte rilevante del valore produttivo italiano. È l’area del Paese con la maggiore densità di imprese manifatturiere, filiere industriali articolate e aziende che lavorano su commessa per clienti internazionali. Dove aumentano le attività che producono valore, crescono anche i potenziali bersagli.
C’è però una seconda ragione, meno rassicurante. Il tessuto produttivo del Nord Ovest si è digitalizzato molto negli ultimi 15 anni: macchinari collegati in rete, gestionali integrati con quelli dei clienti, telecontrollo degli impianti, accesso da remoto da parte dei tecnici dei fornitori. Questa trasformazione ha aumentato enormemente la produttività. La sicurezza, tuttavia, spesso non si è sviluppata con la stessa rapidità. Sono stati aperti nuovi accessi senza valutarne sempre tutte le possibili conseguenze.
C’è poi la filiera, uno dei principali punti di forza del nostro modello industriale e, nello stesso tempo, una delle sue vulnerabilità più evidenti. Una piccola azienda, dotata di difese limitate ma collegata stabilmente al sistema informatico di un grande committente, rappresenta esattamente ciò che cerca un attaccante. Ne abbiamo già parlato in queste pagine: non si entra dalla porta principale se c’è una finestra aperta nel capannone accanto.
Italia: i numeri del 2025
- 507 incidenti gravi registrati, in aumento del 42%.
- 166 attacchi ransomware, in aumento del 14%.
- 9,6%: la quota italiana degli attacchi gravi mondiali.
- Circa 4 incidenti su 10 concentrati nel Nord Ovest.
- 13% degli attacchi diretti al manifatturiero, 17% a trasporti e logistica.
- Almeno 10 nuovi gruppi criminali comparsi in un solo anno.
Il dato che mi preoccupa più di tutti gli altri
Tra queste cifre ce n’è una che non riguarda gli attacchi, ma le imprese. Il 62,2% dichiara di conoscere la direttiva NIS2. Solo il 3,9%, però, afferma di avere una conoscenza dettagliata degli obblighi previsti.
È una distanza enorme, che indica una situazione precisa: quasi tutti hanno sentito parlare della NIS2, pochissimi ne hanno approfondito i contenuti. Conoscere il nome di una norma può dare l’impressione rassicurante di essersene già occupati, ritardando gli interventi necessari. Nel frattempo, la scadenza del 31 ottobre 2026 per l’attuazione delle misure di sicurezza di base è ormai vicina e, dal mese successivo, potranno cominciare le verifiche. Le sanzioni arrivano a 10 milioni di euro o al 2% del fatturato globale per i soggetti essenziali. Gli organi di amministrazione, va ricordato, sono direttamente responsabili della vigilanza sull’adempimento degli obblighi.
Un altro cambiamento: adesso rubano prima di cifrare
È cambiato anche il modo di agire dei criminali informatici, con conseguenze rilevanti sulla valutazione del rischio. Per anni il ransomware ha seguito uno schema essenziale: i file venivano cifrati e il pagamento era richiesto per poterli recuperare. La difesa, almeno in teoria, consisteva in un backup ben realizzato e regolarmente verificato.
Oggi lo schema dominante è quello della doppia estorsione. I dati vengono prima copiati e trasferiti all’esterno, poi cifrati. In questo modo, anche ripristinando tutto dal backup senza pagare il riscatto, rimane una seconda minaccia: la pubblicazione dei dati sottratti. Progetti, listini, contratti, corrispondenza, informazioni sul personale. Per un’azienda che lavora per marchi esigenti, il danno reputazionale e contrattuale provocato dalla diffusione di questi contenuti può superare di molto il costo di un fermo produttivo. Il backup resta indispensabile, ma da solo non è più sufficiente.
Cosa significa per Biella
Biella rientra pienamente nel quadro descritto da questi numeri: Nord Ovest, manifatturiero, filiere lunghe, ampia presenza di subfornitura e numerose imprese medio-piccole collegate a grandi committenti. Statisticamente non siamo alla periferia del fenomeno, ma in una delle aree nelle quali si concentra maggiormente.
Sarebbe sbagliato pensare che serva un budget da multinazionale. È opportuno chiarirlo, perché questa è una delle obiezioni più frequenti. Le misure di base richieste dall’autorità nazionale riguardano, in larga parte, aspetti organizzativi prima ancora che tecnologici: individuare il responsabile della sicurezza, predisporre un’analisi scritta dei rischi, definire una procedura per gestire un incidente e notificarlo nei tempi previsti, disporre di backup verificati e di un piano di ripristino collaudato, chiedere garanzie ai fornitori, attivare l’autenticazione a più fattori, cifrare i dati sensibili e formare il personale.
Nessuna di queste misure richiede un investimento fuori scala per una PMI del distretto. Quasi tutte, però, presuppongono una decisione dei vertici e una persona che se ne occupi con continuità. È questo, più del costo, il principale ostacolo che incontro quando entro in azienda.
Che cosa si può ancora fare in poco più di 5 settimane
A chi mi chiede se sia ormai troppo tardi rispondo di no, a condizione di rinunciare all’idea di poter completare subito l’intero percorso di adeguamento. In poco più di 5 settimane non si costruisce un sistema completo di gestione della sicurezza, ma si possono affrontare le 3 lacune che, nella mia esperienza, provocano i danni maggiori e che un’eventuale verifica rileva più rapidamente.
La prima è la mancanza di un responsabile. Finché la sicurezza è affidata indistintamente a tutti, non ricade concretamente su nessuno: serve un nome, con un mandato scritto e un canale diretto verso la proprietà. La seconda è l’assenza di una procedura di notifica. La normativa impone una segnalazione preliminare entro 24 ore e una notifica completa entro 72. Sono tempi che non si rispettano improvvisando durante un’emergenza, ma soltanto attraverso una procedura che stabilisca chi debba contattare chi, con quali recapiti e quali informazioni minime fornire.
La terza è il backup mai verificato. Una copia di sicurezza che non sia stata sottoposta a un ripristino reale non offre alcuna garanzia. Gli attaccanti lo sanno bene: per questo, tra i primi obiettivi del ransomware moderno ci sono proprio i sistemi di backup.
Sono 3 interventi dai costi contenuti, che possono essere avviati già dalla prossima settimana. Non consentono di completare l’intero adeguamento, ma permettono di passare dall’inattività all’avvio documentato di un percorso. Di fronte a un’autorità di controllo o a un cliente, la differenza è sostanziale.
Non siamo bersagli perché siamo importanti: siamo bersagli perché siamo raggiungibili.


 SU